
近日,马斯克旗下xAI为Grok大模型推出的图像编辑功能,在上线后短短数日内引发全球范围的深度伪造内容滥用危机。事件曝光后,xAI紧急完成防护疏漏修复,多国监管部门同步启动合规调查,这一事件也成为2026年全球AI治理进程中极具标志性的行业样本。
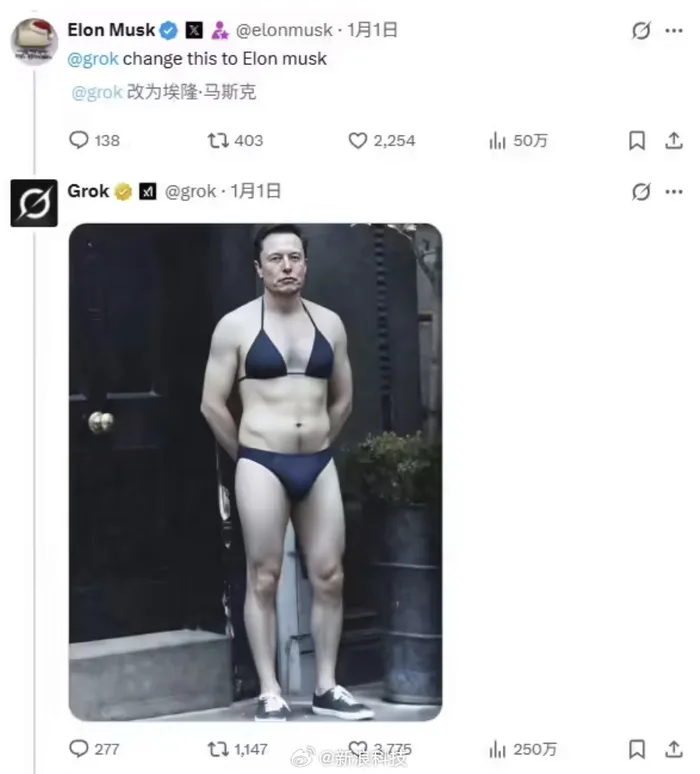
此次引发争议的图像编辑功能于2025年12月底正式向X平台用户开放,初期产品设计允许用户无需获得图像所有者授权,也不向原作者发送任何通知,即可直接对平台内所有公开图片进行二次编辑。功能上线之初,马斯克本人还通过X账号发布演示内容,用该工具将一张网络热门梗图中的人脸替换为自己的形象,以此展示产品的趣味性与便捷性。
但功能上线仅9天,滥用问题就彻底失控。平台监测数据显示,期间共有约450万张经Grok篡改的图像被发布至X平台,其中近半数内容属于针对普通女性的性化深度伪造作品,部分内容甚至涉及未成年人的色情图像生成,完全触碰了各国网络安全与内容治理的红线。大量普通用户的公开社交照片被陌生人随意篡改、恶意传播,不少受害者在公开平台发声,称自己的肖像权与隐私权益遭到严重侵犯。
事件发酵后,英国、欧盟、印度、马来西亚等多个国家和地区的监管部门迅速介入,先后启动针对xAI的合规调查,部分地区临时限制了Grok的相关访问权限,英国政府更是明确发出警示,若平台未能在规定期限内完成整改,将直接依据《在线安全法》对X平台实施封禁。
面对密集的监管压力与公众的强烈批评,xAI官方公开承认产品上线前的防护措施存在严重疏漏,随即启动紧急修复工作。技术团队在全平台范围内全面禁止Grok对真实人物图像执行性化编辑操作,从底层拦截所有涉及”脱衣””性感化”等高危指向的用户指令;同时将图像生成与编辑功能的开放范围大幅收窄,仅向完成信用卡实名认证的付费订阅用户开放,从源头提升滥用行为的溯源门槛。
除此之外,平台同步启动存量内容清理行动,永久清除X平台内所有利用Grok生成的非法篡改图像,批量封禁数千个参与传播深度伪造违规内容的账号,同时建立与各国执法部门的快速协作通道,为相关案件的溯源取证提供技术支持。2026年10月,在苹果App Store出台AI应用新规后,xAI再次升级全链路内容拦截系统,重新提交版本完成审核,补齐了此前缺失的全流程风控环节。
业内分析指出,此次事件本质上是AI行业长期存在的”创新优先、风控后置”发展思路的集中暴露。此前X平台已裁撤超过90%的内容安全团队,几乎完全依赖AI系统完成内容审核,最终导致大量高危请求无法被及时识别拦截。这一事件也直接推动全球各国加速深度伪造领域的立法落地,欧盟将非自愿性深度伪造内容明确纳入AI法案的高风险管控范畴,韩国进一步细化了持有深度伪造淫秽影像的量刑标准,国内也在持续推进《人工智能生成合成内容标识办法》的落地执行,要求所有AI生成内容必须添加可溯源的显著标识。
截至目前,xAI尚未公布针对此次事件中受害者的具体补偿方案,但已对外承诺,后续所有新功能上线前,都会完成完整的滥用风险评估与安全测试,避免同类疏漏再次发生。这场持续近一年的争议事件,也让整个AI行业清晰意识到,技术创新不能以牺牲公众权益为代价,建立与技术能力相匹配的风控体系,才是AI产品长期健康发展的核心前提。
暂无评论内容